DNS Sızıntısı Nedir ve Nasıl Önlenir
Bir VPN kullanıyorsanız, muhtemelen tarama etkinliğinizin internet sağlayıcınızdan ve diğer meraklı gözlerden gizlenmesini beklersiniz. Bir DNS sızıntısı bu beklentiyi sessizce bozabilir ve VPN’iniz bağlı görünse bile ziyaret ettiğiniz web sitelerini açığa çıkarabilir.
Bir DNS sızıntısının ne olduğunu ve nasıl önleneceğini anlamak, ister yeni başlayan ister daha deneyimli bir kullanıcı olun, çevrimiçi gizliliğe önem veren herkes için gereklidir. İyi haber şu ki: Ne aramanız gerektiğini bildiğinizde DNS sızıntılarını düzeltmek genellikle basittir.
Basit ifadeyle DNS sızıntısı nedir?
Hızlı tekrar: DNS nedir?
DNS, Alan Adı Sistemi (Domain Name System) anlamına gelir. İnternetin telefon rehberi gibidir. example.com gibi bir web sitesi adı yazdığınızda, DNS bu adı bilgisayarların anlayabildiği bir IP adresine çevirir, böylece siteye bağlanabilirsiniz.
Normalde DNS istekleriniz, internet servis sağlayıcınız (ISS) veya Google DNS ya da Cloudflare DNS gibi üçüncü taraf bir DNS hizmeti tarafından işlenir.
DNS sızıntısı tam olarak nedir?
Bir DNS sızıntısı, DNS istekleriniz şifreli VPN tünelinin dışına çıktığında ve VPN’inizin DNS sunucuları üzerinden gitmek yerine doğrudan ISS’nizin veya başka bir tarafın kontrol ettiği bir DNS sunucusuna gönderildiğinde meydana gelir.
Bu, IP adresiniz VPN tarafından gizlenmiş görünse bile ISS’nizin (ve bazen diğer gözlemcilerin) hangi alan adlarını sorguladığınızı hâlâ görebileceği anlamına gelir. Eriştiğiniz içeriğin tamamını göremeyebilirler, ancak hangi siteleri ne zaman ziyaret ettiğinizi görebilirler.
DNS sızıntıları VPN kullanıcıları için neden önemlidir
Bir VPN kullandığınızda şunları beklersiniz:
- Gerçek IP adresinizin gizlenmesini.
- Trafiğinizin cihazınız ile VPN sunucusu arasında şifrelenmesini.
- Tarama geçmişinizin ISS’niz ve yerel ağ işletmecileri tarafından takip edilmesinin zorlaşmasını.
Bir DNS sızıntısı, DNS sorgularınızı açığa çıkararak bu son maddeyi baltalar. VPN verilerinizi hâlâ şifreliyor olabilir, ancak tarama kalıplarınız yeniden görünür hâle gelir ve bu da beklediğiniz gizlilik avantajlarını azaltır.
VPN kullanırken DNS sızıntıları nasıl oluşur
İşletim sistemi ve uygulama davranışı
Modern işletim sistemleri (Windows, macOS, mobil işletim sistemleri) bağlantı konusunda genellikle "akıllı" davranmaya çalışır. Şunları yapabilirler:
- DNS isteklerini aynı anda birden fazla ağ arayüzü üzerinden göndermek.
- Bazı yanıtlar yavaş olduğunda varsayılan DNS sunucularına geri dönmek.
- Birden fazla DNS sunucusunu paralel olarak sorgulayan "Smart Multi-Homed Name Resolution" (Windows) gibi özellikleri kullanmak.
Bu davranışlar, DNS sorgularının VPN tünelini atlayarak ISS’nizin DNS’ine gitmesine neden olabilir.
Hatalı yapılandırılmış veya zayıf VPN kurulumları
DNS sızıntıları ayrıca şu durumlarda ortaya çıkar:
- VPN kendi DNS sunucularını zorunlu kılmaz ve sistemi ISS DNS’ini kullanır hâlde bırakır.
- VPN bağlantısı koptuğunda cihazınız sessizce varsayılan DNS ayarlarınıza geri döner.
- Bölünmüş tünelleme (split tunneling) etkinleştirilmiş ve dikkatli yapılandırılmamıştır; bu nedenle DNS trafiği VPN dışı rotayı kullanır.
- Yönlendirici veya cihaz düzeyinde, VPN DNS’ini geçersiz kılan manuel DNS ayarları uygulanmıştır.
Genel Wi-Fi ve captive portal’lar
Otel, havaalanı veya kafe Wi‑Fi’lerinde, ağlar genellikle giriş sayfaları (captive portal) için özel DNS tabanlı sistemler kullanır. Kimlik doğrulaması yapmadan önce cihazınız şunları yapabilir:
- Giriş sayfasına ulaşmak için erişim noktasının DNS sunucularını kullanmak.
- VPN bağlandıktan sonra bile, VPN uygulaması DNS’i doğru şekilde yeniden yapılandırmazsa bu DNS sunucularını kullanmaya devam etmek.
Bu durum, gizlilik ve güvenlik risklerinin zaten daha yüksek olduğu güvenilmeyen ağlarda DNS sızıntılarına yol açabilir.
DNS sızıntılarının gizlilik ve güvenlik riskleri
ISS’niz ve diğerlerinin görebilecekleri
Bir DNS sızıntısıyla, ISS’niz veya DNS sunucusunu kontrol eden kişi genellikle şunları görebilir:
- Sorguladığınız alan adları (örneğin, haber siteleri, sosyal ağlar, yayın servisleri).
- Ziyaretlerinizin zamanı ve sıklığı.
- İlgi alanlarını, alışkanlıkları veya hatta sağlık ve finansal kaygıları ortaya çıkaran kalıplar.
Bu sitelerde yaptığınız her şeyi, özellikle HTTPS kullanıyorlarsa, otomatik olarak göremezler; ancak alan adlarının listesi bile oldukça açıklayıcı olabilir.
Takip, profilleme ve sansür
DNS sızıntıları, üçüncü tarafların aşağıdakileri yapmasını kolaylaştırabilir:
- Kullanıcıları profillemek gezinme geçmişine dayalı reklam veya analiz amaçlarıyla.
- Trafiği yavaşlatmak veya önceliklendirmek yayın platformları gibi belirli hizmetler için.
- Siteleri engellemek veya filtrelemek sansür veya içerik kontrolü için DNS düzeyinde.
Yerel kısıtlamalardan kaçınmak veya gezinme alışkanlıklarınızı ISS’nizden gizli tutmak için VPN kullanıyorsanız, DNS sızıntıları bu amacın büyük bir kısmını boşa çıkarabilir.
Güvenlik etkileri
DNS sızıntıları öncelikle bir gizlilik sorunudur, ancak güvenlik açısından da etkileri olabilir:
- Saldırganlar veya kötü niyetli ağlar, etkinliğinizi haritalandırmak ve sizi oltalama veya dolandırıcılık saldırılarıyla hedeflemek için DNS verilerini kullanabilir.
- Bazı kötü amaçlı yazılımlar, komuta‑kontrol sunucularıyla iletişim kurmak için DNS kullanır; bu sorgular sızarsa, ele geçirilmiş cihazları ortaya çıkarabilir veya yakalanıp kurcalanabilir.
Tek başına bir VPN bu tür tehditlerin tümünü engelleyemez, ancak DNS sızıntılarını önlemek, potansiyel saldırganlara açığa çıkan meta veri miktarını azaltır.
DNS sızıntıları nasıl test edilir
Adım adım DNS sızıntı testi
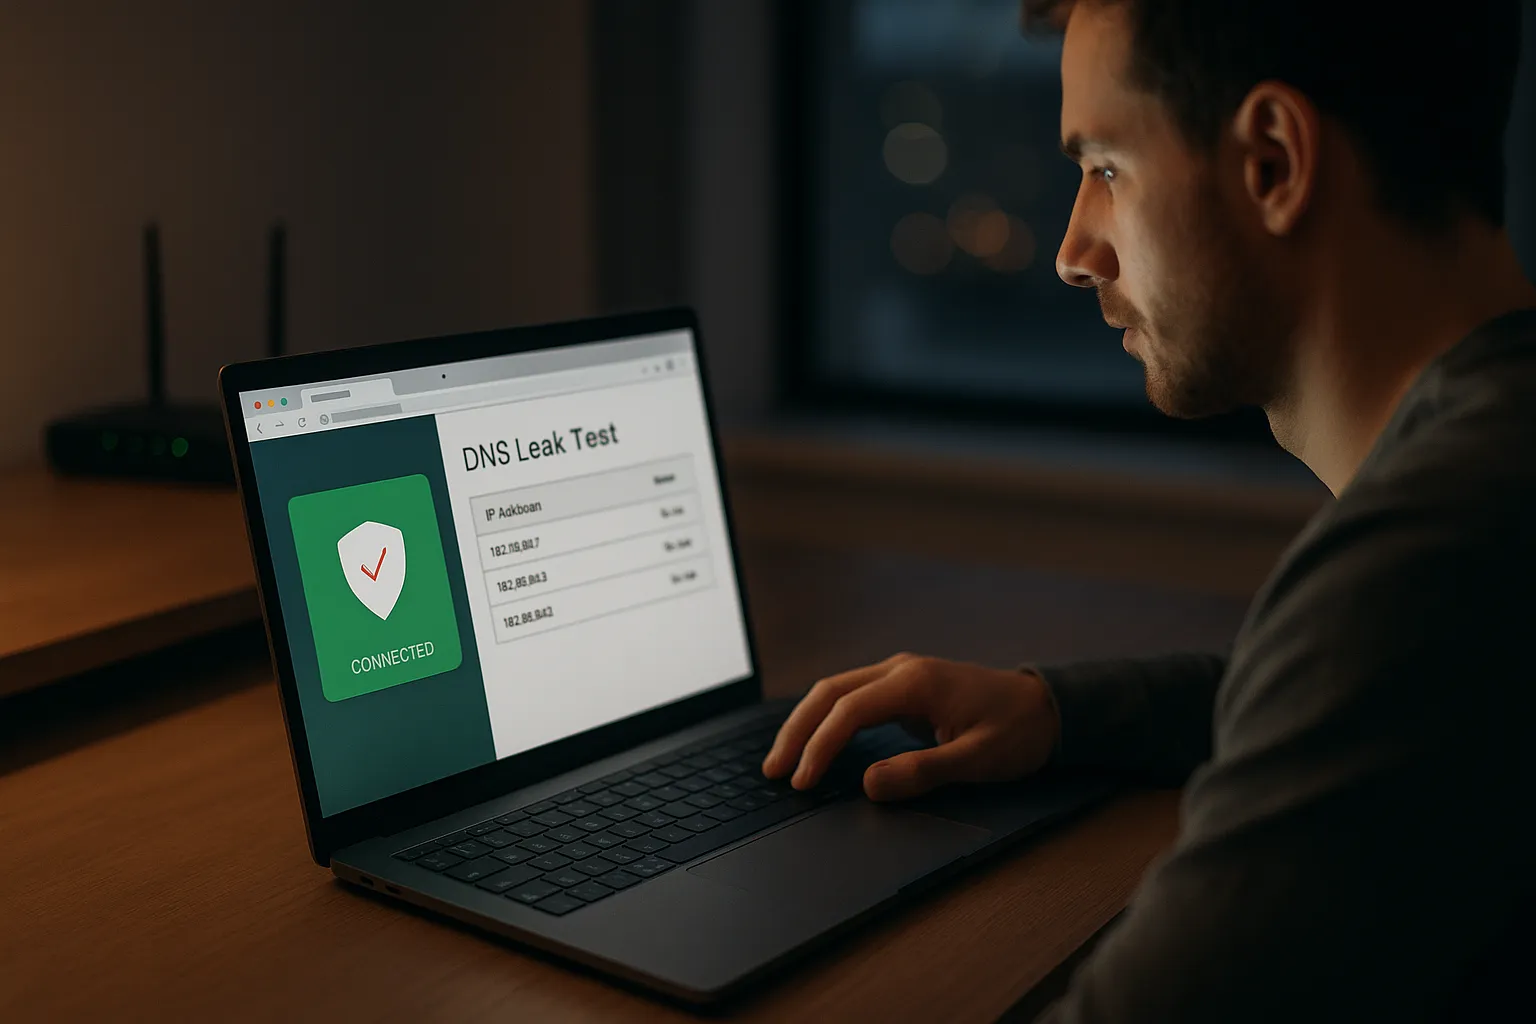
DNS sızıntılarını test etmek basittir ve düzenli VPN hijyeninizin bir parçası olmalıdır. Şu adımları izleyin:
- VPN’inize bağlanın ve uygulama korunduğunuzu gösterene kadar bekleyin.
- Bir tarayıcı açın ve güvenilir bir DNS sızıntı testi sitesine gidin (saygın bir sağlayıcıdan "DNS leak test" araması yapın).
- Standart testi ve varsa ardından gelişmiş testi çalıştırın.
- Sonuçları kontrol edin:
- Aynı ülkedeki veya ISS’nize ait DNS sunucularını görürseniz, muhtemelen bir sızıntı vardır.
- VPN sağlayıcınıza ait veya VPN sunucu konumunda bulunan DNS sunucularını görürseniz, bu genellikle doğrudur.
Cihazlar ve ağlar arasında test etme
DNS davranışı, nereden ve nasıl bağlandığınıza bağlı olarak değişebilir. Güvenilir bir tablo için:
- Kullandığınız her cihazda test yapın (dizüstü bilgisayar, telefon, tablet).
- Farklı ağlarda test yapın: ev Wi‑Fi’ı, mobil veri ve halka açık Wi‑Fi.
- VPN sağlayıcısını, yönlendirici ayarlarını veya işletim sistemi sürümlerini her değiştirdiğinizde yeniden test edin.
Düzenli testler, güncellemeler veya yapılandırma değişikliklerinden sonra ortaya çıkabilecek yeni sızıntıları yakalamanıza yardımcı olur.
DNS sızıntısı yaşadığınıza dair yaygın işaretler
Resmi bir test yapmadan da, aşağıdaki durumlarda DNS sızıntısından şüphelenebilirsiniz:
- Web siteleri hâlâ ISS'nizin gezinme geçmişinde veya ebeveyn denetimi günlüklerinde görünüyor.
- Konuma dayalı hizmetler, diğer izleyicilerden de kaynaklanabilse de, VPN sunucunuzun bölgesi yerine gerçek bölgenizi gösteriyor.
- VPN IP'niz doğru ülkede görünmesine rağmen, coğrafi olarak engellenmiş siteler engelli kalıyor.
DNS sızıntılarını etkili şekilde nasıl önlersiniz
Güçlü DNS sızıntı korumasına sahip bir VPN kullanın
Birçok modern VPN hizmeti, yerleşik DNS sızıntı koruması içerir. Bir VPN'i değerlendirirken veya yapılandırırken şunlara dikkat edin:
- VPN tarafından işletilen özel DNS sunucuları.
- Uygulama ayarlarında açıkça belirtilmiş "DNS sızıntı koruması" veya "DNS sızıntılarını önle" seçenekleri.
- VPN'in DNS trafiğini nasıl ele aldığını açıklayan destek dokümantasyonu.
VPN uygulamasındaki DNS sızıntı koruması özelliğini etkinleştirin ve düzeltme ve iyileştirmelerden yararlanmak için uygulamayı güncel tutun.
İşletim sisteminizi ve yönlendiricinizi doğru yapılandırın
Sızıntı olasılığını azaltmak için şunları değerlendirin:
- VPN'e güveniyorsanız cihazınızda veya yönlendiricinizde manuel ISS DNS ayarlarından kaçınmak. Mümkün olduğunda DNS'i VPN'in yönetmesine izin verin.
- Bazı yönlendiricilerde tünellerin dışına DNS yönlendirmeye çalışan "akıllı" DNS özelliklerini devre dışı bırakmak.
- Tüm cihazların tek tek yapılandırmaya gerek kalmadan VPN'in DNS'ini kullanmasını istiyorsanız, hız üzerinde etkisi olabileceğini bilerek yönlendiricide VPN kullanmak.
Güvendiğiniz üçüncü taraf bir DNS'i (örneğin Cloudflare veya Quad9) kullanmayı tercih ediyorsanız, bunu VPN'inizle uyumlu olacak şekilde yapılandırın ve bir DNS sızıntı testiyle tekrar doğrulayın.
VPN'i bir güvenlik duvarı veya kill switch ile birleştirin
Birçok VPN uygulaması, VPN bağlantısı koptuğunda internet trafiğini engelleyen bir "kill switch" özelliği içerir. Etkinleştirildiğinde, kısa kesintiler sırasında DNS isteklerinin tünel dışına sızmasını önlemeye de yardımcı olabilir.
Gelişmiş kullanıcılar için şunlar yapılabilir:
- VPN arayüzünden geçmeyen DNS isteklerini (port 53) engellemek için sistem güvenlik duvarınızı kullanın.
- Yalnızca VPN'in DNS sunucularına DNS'e izin verecek kurallar oluşturun.
Bu kurulum dikkatli bir yapılandırma ve test gerektirir, ancak sızıntılara karşı daha güçlü koruma sağlayabilir.
DNS sızıntıları hakkında SSS ve son düşünceler
DNS sızıntıları IP sızıntılarıyla aynı şey midir?
Hayır. Bir IP sızıntısı gerçek IP adresinizi açığa çıkarırken, bir DNS sızıntısı kullandığınız DNS sunucularını ve sorguladığınız alan adlarını açığa çıkarır. Her ikisi de gizliliği zayıflatır, ancak farklı sorunlardır. Biri diğerinden bağımsız olarak gerçekleşebilir, bu nedenle her ikisi için de test yapmalısınız.
DNS sızıntısı yoksa bir VPN takibi tamamen engelleyebilir mi?
DNS sızıntısı olmasa bile bir VPN tam anonimlik sağlamaz. Web siteleri, uygulamalar ve reklam verenler sizi çerezler, tarayıcı parmak izleri, hesap girişleri ve diğer yöntemlerle izlemeye devam edebilir. VPN güçlü bir gizlilik aracıdır, ancak en iyi, güvenli gezinme alışkanlıkları, gizlilik odaklı tarayıcılar ve kişisel bilgileri makul ölçüde paylaşma ile birlikte kullanıldığında çalışır.
VPN'im hâlâ DNS sızdırıyorsa ne yapmalıyım?
VPN'e bağlıyken bir DNS sızıntısını doğrularsanız:
- VPN uygulamasındaki DNS veya sızıntı koruma ayarlarını kontrol edin ve etkinleştirin.
- VPN uygulamasını ve işletim sisteminizi güncelleyin.
- Ağ ayarlarınızdan manuel DNS girişlerini kaldırın ve DNS'i VPN'in kontrol etmesine izin verin.
- Sızıntı testinizin ekran görüntüleriyle birlikte VPN sağlayıcınızın desteğiyle iletişime geçin.
- Sorun devam ederse ve gizlilik sizin için kritikse, DNS'i daha güçlü şekilde yöneten bir sağlayıcıya geçmeyi düşünün.
DNS sızıntısının ne olduğunu ve nasıl önleneceğini anlamak, bir VPN'i sorumlu şekilde kullanmanın önemli bir parçasıdır. Düzenli testler yaparak, sağlam DNS sızıntı korumasına sahip bir VPN seçerek ve cihazlarınızı dikkatle yapılandırarak, ISS'nize ve diğer üçüncü taraflara açığa çıkan gezinme verisi miktarını büyük ölçüde azaltabilirsiniz; VPN'in genel gizlilik ve güvenlik stratejinizdeki önemli katmanlardan yalnızca biri olduğunu unutmadan.