Bu Ayki Önemli Siber Güvenlik Olayları: Bilmeniz Gerekenler
Bu ay yaşanan büyük siber güvenlik olayları, dijital tehditlerin ne kadar hızlı evrildiğini ve çevrimiçi bankacılıktan uzaktan çalışmaya kadar günlük hayatı ne kadar kolay aksatabildiğini bir kez daha gösterdi. Bir güvenlik uzmanı olmasanız bile, bu saldırılar verilerinizi, hesaplarınızı ve cihazlarınızı etkileyebilir.
Bu rehber, en son saldırı türlerini, bunların sade bir dille ne anlama geldiğini ve nasıl karşılık verebileceğinizi açıklıyor. Hangi eğilimlerin önemli olduğunu, nasıl çalıştıklarını ve VPN’ler, parola yöneticileri ve daha iyi güvenlik alışkanlıkları gibi araçlarla kendinizi korumak için atabileceğiniz pratik adımları öğreneceksiniz.
- 1. Fidye yazılımları ve veri ihlalleri manşetlere damga vuruyor
- 2. Bu ayki büyük olaylarda görülen yeni saldırı kalıpları
- 3. Bu ayki büyük siber güvenlik olaylarının günlük kullanıcıları nasıl etkilediği
- 4. Yeni siber olaylar sırasında VPN’lerin ve güvenlik araçlarının rolü
- 5. Kendinizi hemen korumak için pratik adımlar
- 6. Her yeni siber güvenlik korkusuna tepki vermenin artıları ve eksileri
Fidye yazılımları ve veri ihlalleri manşetlere damga vuruyor
Neden fidye yazılımları hâlâ bir numaralı tehdit
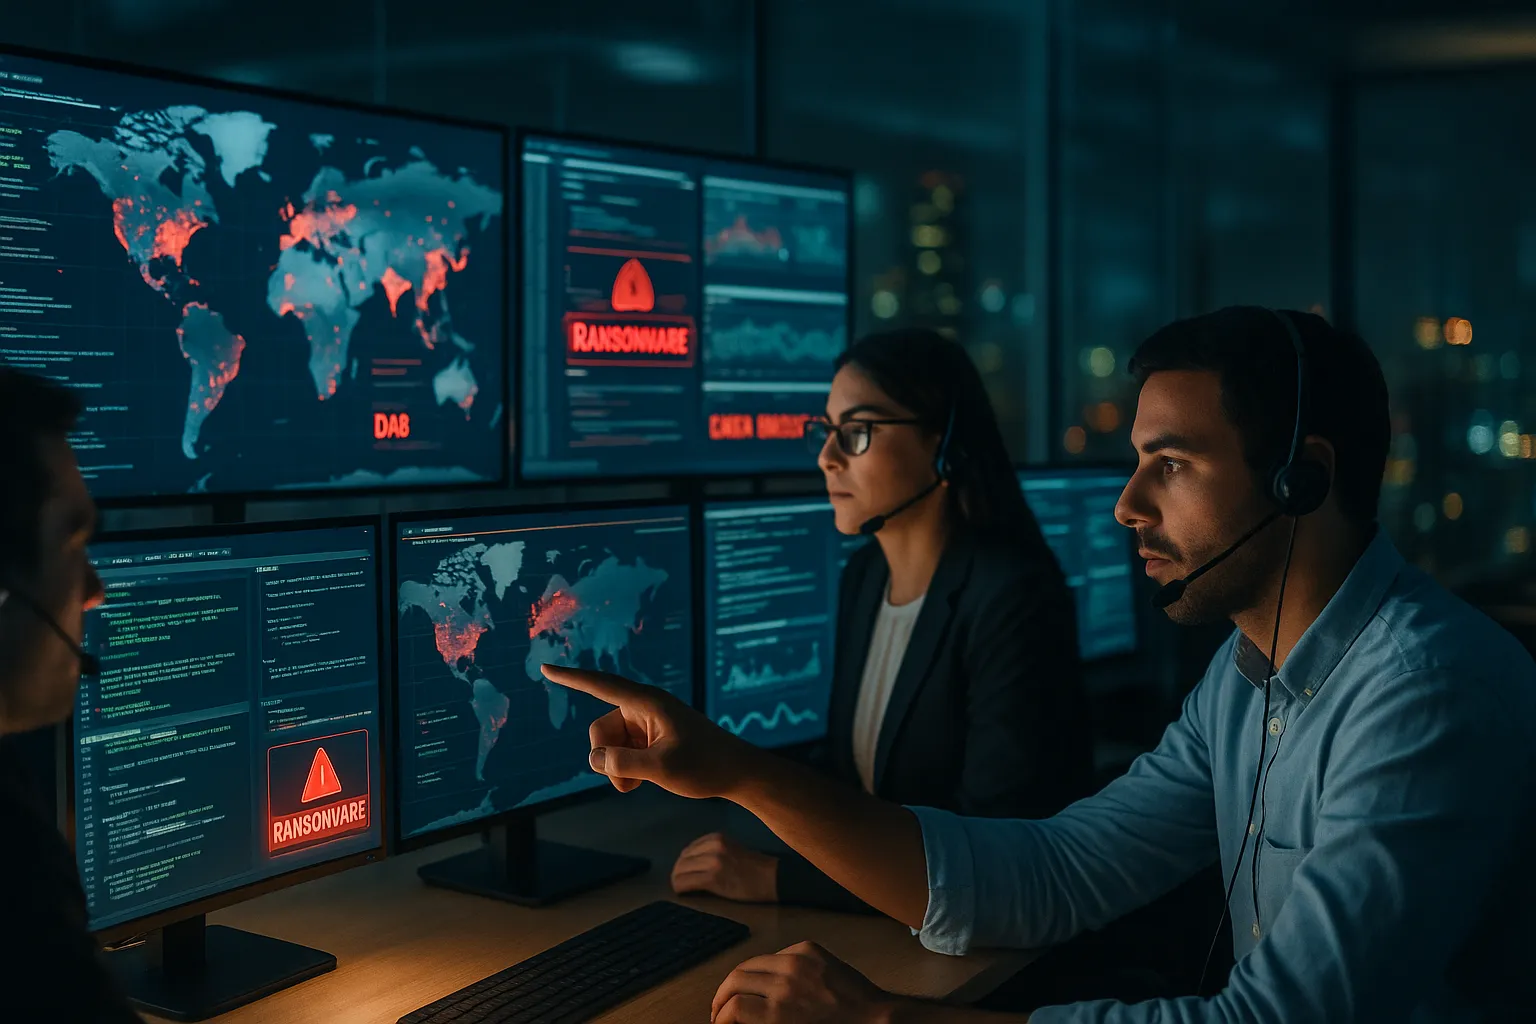
Bu ayki büyük siber güvenlik olaylarının çoğu, dosyaları şifreleyen ve erişimi geri vermek için ödeme talep eden bir kötü amaçlı yazılım türü olan fidye yazılımlarını içeriyor. Saldırganlar genellikle zayıf parolalar, yamalanmamış yazılımlar veya oltalama e-postaları üzerinden içeri sızar, ardından ağ genelinde yayılıp kritik sistemleri kilitler.
Son eğilimler saldırganların şunları yaptığını gösteriyor:
- Kesinti süresine tahammül edemeyen hastaneleri, okulları ve belediye hizmetlerini hedef almak
- Verileri önce çalıp ardından kurbanları iki kez baskı altına almak için şifrelemek
- İz sürmeyi zorlaştırmak için ödemeyi kripto para birimiyle talep etmek
Ana hedef siz olmasanız bile, kullandığınız bir kuruluş vurulursa kişisel bilgileriniz bu olayların içine çekilebilir.
Yetersiz korunan veritabanlarından kaynaklanan veri sızıntıları
Fidye yazılımlarına ek olarak, bu ay parolalar veya şifreleme olmadan çevrimiçi bırakılan veritabanlarının neden olduğu birkaç büyük veri ifşası olayı yaşandı. Pek çok durumda saldırganların gelişmiş becerilere ihtiyacı yoktu; yalnızca internette açık portları ve yanlış yapılandırılmış bulut depolamalarını taradılar.
Sızdırılan veriler genellikle şunları içerir:
- E-posta adresleri ve kullanıcı adları
- Karma ya da hatta düz metin parolalar
- İsimler, adresler ve kısmi ödeme verileri
Bir kez açığa çıktığında bu bilgiler, birden fazla hizmette oltalama, kimlik hırsızlığı ve kimlik bilgisi doldurma saldırılarını besler.
Tedarik zinciri ve üçüncü taraf hizmet ihlalleri
Son olaylardaki bir diğer kalıp, yazılım satıcılarına veya hizmet sağlayıcılara yönelik saldırılar. Bir tedarikçi ele geçirildiğinde saldırganlar kötü amaçlı güncellemeler dağıtabilir veya aynı anda birçok alt müşteriye erişim sağlayabilir.
Bu tür tedarik zinciri saldırıları şu nedenlerle tehlikelidir:
- Kurbanlar tanıdıkları satıcılardan gelen güncellemelere ve entegrasyonlara güvenir
- Kötü amaçlı kod haftalarca hatta aylarca gizli kalabilir
- Tek bir ihlal dünya çapında binlerce kuruluşu etkileyebilir
Bu ayki büyük olaylarda görülen yeni saldırı kalıpları
Oltalama kampanyaları daha ikna edici hale geliyor
Bu ayki büyük olayların birçoğu basit bir oltalama e-postasıyla başladı. Saldırganlar, ihlal edilmiş verileri ve yapay zekâ ile üretilmiş içerikleri kullanarak gerçek fatura, İK bildirimi veya güvenlik uyarısı gibi görünen mesajlar hazırlıyor.
Son oltalama kampanyalarındaki temel değişiklikler şunları içeriyor:
- E-postaları daha meşru gösteren daha iyi dil bilgisi ve marka kullanımı
- Önceki veri sızıntılarından alınan gerçek kişisel bilgilerin kullanılması
- Kullanıcı adlarını ve parolaları çalan klonlanmış giriş sayfalarına yönlendiren bağlantılar
Yaması yapılmamış güvenlik açıklarından yararlanma
Bu ayki güvenlik raporları, saldırganların VPN cihazları, güvenlik duvarları ve popüler iş yazılımlarında yeni açıklanan güvenlik açıklarını hızla istismar ettiğini gösteriyor. Bir zafiyet kamuya açık hâle gelir gelmez, otomatik araçlar birkaç saat içinde internette yaması yapılmamış sistemleri bulmak için tarama yapıyor.
Bu durum şunun neden önemli olduğunu gösteriyor:
- Güncellemeleri birkaç gün bile geciktirmek riskli olabilir
- Açıkta bırakılmış uzaktan erişim araçları başlıca hedeflerdir
- Kuruluşların net yamalama ve güncelleme süreçlerine ihtiyacı vardır
Uzaktan çalışma ve ev ağlarını hedef almak
Daha fazla insan evden çalıştıkça, saldırganlar giderek daha fazla şu noktalara odaklanıyor:
- Varsayılan parolalara sahip ev yönlendiricileri
- Güvenli olmayan Wi-Fi ağları
- Uygun güvenlik olmadan iş için kullanılan kişisel cihazlar
Bir ev ağına girdikten sonra saldırganlar, özellikle uzaktan erişim araçları zayıf korunuyorsa, kurumsal sistemlere sıçramaya çalışabilir.
Bu ayki büyük siber güvenlik olaylarının günlük kullanıcıları nasıl etkilediği
Hesaplarınız ve mali durumunuz için riskler
Kendi cihazınız hiç enfekte olmasa bile, bu olaylar sizi dolaylı olarak etkileyebilir. Bir şirketin veya hizmetin ihlal edilmesi durumunda, giriş bilgileriniz veya kişisel verileriniz açığa çıkabilir.
Gerçekçi riskler şunları içerir:
- Yeniden kullanılan parolalar üzerinden e-posta, bankacılık veya sosyal medya hesaplarının ele geçirilmesi
- Adınıza sahte alışverişler yapılması veya yeni hesaplar açılması
- Güvenilir görünmek için gerçek bilgileriniz kullanılarak yapılan hedefli oltalama saldırıları
Büyük ölçekli veri sızıntılarının gizlilik etkileri
Büyük ihlaller zaman içinde gizliliğinizi sessizce aşındırabilir. Veri simsarları ve suçlular şu bilgileri birleştirerek ayrıntılı profiller oluşturabilir:
- Bir sızıntıdan gelen gezinme veya satın alma geçmişi
- Başka bir sızıntıdan gelen iletişim bilgileri
- Başka bir kaynaktan gelen konum bilgileri veya IP kayıtları
Bu, sürekli olarak izlendiğiniz anlamına gelmez, ancak saldırganların dolandırıcılıkları kişiselleştirmesini ve verilerinizin izniniz olmadan dolaşıma girmesini kolaylaştırır.
Performans ve hizmet kesintileri
Büyük siber güvenlik olayları, güvendiğiniz hizmetleri yavaşlatabilir veya aksatabilir. Fidye yazılımı veya DDoS saldırılarından etkilenen kuruluşlar şunları yapabilir:
- Sistemleri inceleme ve kurtarma için çevrimdışı hâle getirmek
- Çevrimiçi ekstreler veya indirmeler gibi bazı özellikleri kısıtlamak
- Parola sıfırlamalarını, MFA kaydını veya yeni giriş prosedürlerini zorunlu kılmak
Bu önlemler genellikle güvenlik için gereklidir, ancak hazırlıksızsanız rahatsız edici olabilirler.
Yeni siber olaylar sırasında VPN’lerin ve güvenlik araçlarının rolü
Bu olaylarda bir VPN’in yapabilecekleri ve yapamayacakları
Bu ayki büyük siber güvenlik olayları sırasında birçok kullanıcı ek koruma için VPN’lere yöneliyor. Sanal özel ağ, internet trafiğinizi şifreler ve güvenli bir sunucu üzerinden yönlendirir; bu da şu konularda yardımcı olur:
- Verileri halka açık Wi-Fi’da gizlice dinlenmeye karşı korumak
- IP adresinizi web sitelerinden ve bazı izleyicilerden gizlemek
- ISS’nizin veya yerel ağınızın etkinliğinizi kaydetme riskini azaltmak
Ancak bir VPN’in sınırları vardır. Şunları yapmaz:
- Sahte bir oltalama sitesine parola girmenizi engellemez
- Cihazınızda zaten bulunan kötü amaçlı yazılımları temizlemek
- Sizi çevrimiçi ortamda tamamen anonim veya izlenemez hale getirmek
Bir VPN’i, sihirli bir kalkan değil, daha geniş bir güvenlik kurulumunda güçlü bir katman olarak düşünün.
Tamamlayıcı araçlar: parolalar, MFA ve antivirüs
Bu ay görülen saldırı türlerine etkili şekilde yanıt verebilmek için, bir VPN’i şu araçlarla birleştirin:
- Parola yöneticisi: Benzersiz, güçlü parolalar oluşturur ve siteler arasında parola tekrarını azaltır.
- Çok faktörlü kimlik doğrulama (MFA): Tek seferlik bir kod veya uygulama bildirimi ekleyerek çalınan parolaları daha az işe yarar hale getirir.
- Saygın antivirüs/anti‑kötü amaçlı yazılım: Cihazlarınızdaki yaygın tehditleri tespit etmeye ve kaldırmaya yardımcı olur.
Birlikte kullanıldıklarında, bu araçlar özellikle büyük ve otomatik kampanyalarda saldırganlar için maliyeti ve zorluğu önemli ölçüde artırır.
Performansı düşürmeden VPN’leri güvenli şekilde kullanmak
VPN şifrelemesi, özellikle uzak sunuculara bağlanırsanız, küçük bir hız cezası getirebilir. Gizlilik ve performans arasında denge kurmak için:
- Daha yüksek hızlar için gerçek konumunuza yakın sunucuları seçin
- Verilerinizi kaydedebilecek veya satabilecek ücretsiz VPN’lerden kaçının
- Yalnızca hassas trafiği VPN üzerinden yönlendirmek için (varsa) bölünmüş tünelleme kullanın
Kendinizi hemen korumak için pratik adımlar
Büyük bir olay hakkında haber aldıktan sonra yapılacak anlık kontroller
Yeni bir veri ihlali veya fidye yazılımı saldırısı hakkında okuduğunuzda, birkaç basit adım atın:
- Etkilenen hizmeti sizin de kullanıp kullanmadığınızı kontrol edin ve yönergelerini izleyin
- Oradaki parolanızı ve aynı parolayı kullandığınız diğer her yerdeki parolayı değiştirin
- Önemli hesaplarınızda (e-posta, bankacılık, bulut depolama) MFA’yı etkinleştirin
- Hesaplarınızın son etkinliklerini olağan dışı bir şey olup olmadığı açısından gözden geçirin
Daha güvenli günlük alışkanlıklar oluşturmak
Başarılı saldırıların çoğu, öngörülebilir insan hatalarından yararlanır. Riskinizi şu yollarla azaltabilirsiniz:
- E-postalardaki bağlantıların üzerine tıklamadan önce gerçek URL’yi doğrulamak için fareyle üzerine gelmek
- Bankacılık veya e-posta adreslerini bağlantılar yerine doğrudan tarayıcıya yazarak girmek
- İşletim sisteminizi, tarayıcınızı ve uygulamalarınızı güncel tutmak
- Önemli dosyalarınızı, kontrolünüzde olan çevrimdışı veya bulut yedeklemeye almak
Ev ağı ve cihaz güvenliğinin temelleri
Pek çok olay artık ev ağlarından başladığı için, ortamınızı şu şekilde güvenceye alın:
- Varsayılan yönlendirici parolalarını değiştirmek ve ürün yazılımını güncellemek
- Wi‑Fi’da WPA3 veya en azından WPA2 şifreleme kullanmak
- Mümkün olduğunda iş ve kişisel cihazları ayırmak
- Telefon, dizüstü bilgisayar ve akıllı cihazlara güvenlik güncellemelerini gecikmeden yüklemek
Her yeni siber güvenlik korkusuna tepki vermenin artıları ve eksileri
Bilgili kalmanın faydaları
Bu ay ve sonrasında yaşanan büyük siber güvenlik olaylarını takip etmenin gerçek avantajları vardır:
- Hangi dolandırıcılıkların ve saldırı yöntemlerinin şu anda popüler olduğunu öğrenirsiniz
- Hizmetleriniz etkilendiğinde parolaları hızla değiştirebilir veya MFA’yı etkinleştirebilirsiniz
- VPN’ler, yedeklemeler ve güncellemeler gibi araçların neden önemli olduğunu daha iyi anlarsınız
Panik ve aşırı tepki vermenin olumsuz yönleri
Ancak, her manşete sürekli tepki vermek de sorunlara yol açabilir:
- Önemli uyarıları görmezden gelmeye başladığınız güvenlik yorgunluğu
- Sisteminizi yavaşlatan, birbirleriyle çakışan çok fazla aracı kurmak
- Tam koruma veya anonimlik vaat eden herhangi bir ürüne güvenmek
Her yeni aracın peşinden koşmak yerine, istikrarlı, katmanlı bir kurulum ve tutarlı alışkanlıklara odaklanın.
Dengeli, uzun vadeli bir yaklaşım bulmak
En etkili strateji, siber güvenliği rutin sağlık bakımı gibi ele almaktır: düzenli kontroller, makul önlemler ve bir şeyler ters gittiğinde hızlı hareket. Güvenilir bir sağlayıcıdan bir VPN, benzersiz parolalar, MFA ve iyi yedekleme uygulamaları kullanın. Bunu dikkatli tıklama ve zamanında güncellemelerle birleştirdiğinizde, gelecek ay ortaya çıkacak büyük siber güvenlik olaylarına karşı çok daha iyi hazırlanmış olursunuz.
Bu ayki büyük siber güvenlik olayları, tek bir aracın, hatta bir VPN’in bile güvenliği tek başına çözemeyeceğini hatırlatıyor. Ancak bu saldırıların nasıl çalıştığını anlayarak ve birkaç pratik koruma uygulayarak, riskinizi önemli ölçüde azaltabilir ve dijital dünyada çok daha fazla güvenle hareket edebilirsiniz.